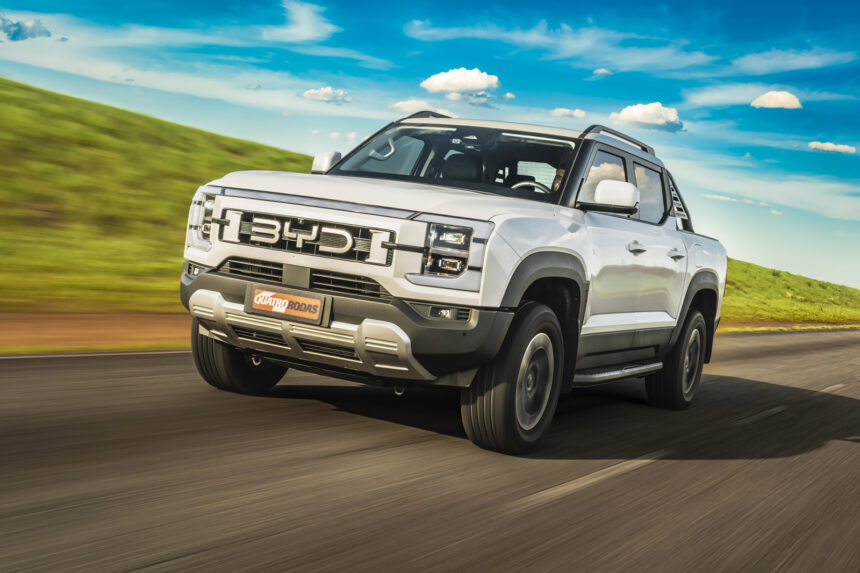
Teste na Austrália mostrou que funções da picape foram ativadas explorando uma porta do software sem senha. Dan Hreszczuk, da Fortify Labs, fez o experimento em estrada perto de Camberra.
Uma picape BYD Shark virou alvo de um alerta de cibersegurança após um especialista australiano assumir o controle remoto de diversas funções do veículo. A ação foi conduzida por Dan Hreszczuk, fundador da Fortify Labs, a pedido de uma emissora local, e expôs vulnerabilidades em sistemas conectados que se tornam cada vez mais comuns em automóveis modernos.
O experimento revelou que a invasão não exigiu quebras complexas de criptografia: bastou explorar uma porta de entrada no software que sequer pedia senha. Durante um teste em uma estrada nos arredores de Camberra, na capital australiana, o invasor conseguiu desligar totalmente os faróis da picape de 2.600 kg enquanto ela rodava a cerca de 30 km/h à noite. Além disso, foram acionados os limpadores de para-brisa na velocidade máxima, esguichada água no vidro, travamento das portas, alteração das imagens exibidas na central multimídia e reprodução de áudios no sistema de som, tudo de forma remota.
Funções vitais de condução, como acionamento dos freios e acesso às câmeras, contaram com proteções mais rigorosas e impediram o controle remoto nesses subsistemas. Ainda assim, a interferência sobre a iluminação representou um risco severo de segurança: se a mesma ação ocorresse em alta velocidade ou em uma rodovia sinuosa, a perda repentina dos faróis e a distração gerada pelos comandos remotos teriam potencial para provocar um acidente grave. O caso evidenciou o nível de segurança digital oferecido pelas fabricantes diante da crescente informatização dos veículos.
O alcance da invasão não se limitou a comandos sobre a carroceria. O especialista também obteve acesso ao microfone interno da cabine em tempo real e rastreou a localização do veículo pelo mapa. Ao escutar conversas do motorista com passageiros ou ao telefone, o invasor gravou o comando de voz usado para ativar o assistente pessoal do smartphone.
Com essa gravação reproduzida pelos alto-falantes do carro, foi possível induzir o celular do motorista — que estava desbloqueado no console — a fornecer dados sensíveis. O sistema chegou a revelar endereço e data de nascimento, além de expor informações que facilitariam o acesso a contas bancárias. A demonstração reacendeu o debate sobre a coleta massiva de dados por híbridos e elétricos modernos, que funcionam como computadores sobre rodas e dispõem de dezenas de sensores e microfones.
Em mercados como a Austrália, fabricantes automotivas ainda não eram obrigadas a cumprir padrões mínimos de cibersegurança para veículos vendidos no país. No Brasil, onde a BYD Shark também é comercializada, o debate sobre regulamentação de dados e segurança cibernética na frota conectada permanecia em estágio inicial.