Dan Hreszczuk, da Fortify Labs, mostrou que a picape Shark 6 podia ser invadida. Ele rastreou o veículo, ouviu o áudio da cabine e apagou os faróis em movimento; a BYD anunciou correção.
A BYD vai corrigir uma falha de segurança na picape Shark — vendida no país como Shark 6 — após um especialista australiano demonstrar que era possível invadir o sistema do veículo. Na demonstração, o invasor rastreou a picape em tempo real, ouviu conversas dentro da cabine e chegou a apagar os faróis com o carro em movimento.
O responsável pela investigação é Dan Hreszczuk, cofundador da Fortify Labs, empresa de cibersegurança sediada em Canberra. A pedido do programa Four Corners, da emissora ABC, Hreszczuk passou duas semanas com uma Shark para mapear o que podia ser acessado remotamente. O episódio foi ao ar em 21 de setembro.
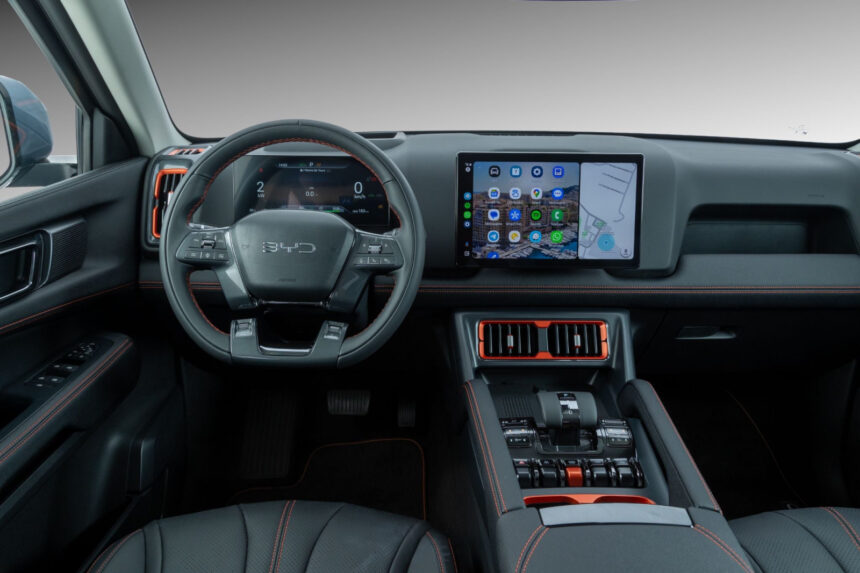
Segundo Hreszczuk, a porta de entrada para o ataque foi a central multimídia do veículo, que utiliza um sistema baseado em Android. “O acesso não tinha nem senha”, informou. Com o carro em mãos, o especialista instalou um aplicativo no sistema e, a partir dessa instalação, passou a controlar várias funções do veículo de forma remota.
Entre as ações realizadas durante os testes, Hreszczuk conseguiu travar as portas, controlar o som interno, acompanhar a localização da picape e ativar o microfone da cabine. Em um dos testes, ele gravou o repórter dizendo:
“Hey Siri”
Em seguida, editou o trecho de áudio e o reproduziu pelos alto-falantes do veículo. O celular do jornalista, deixado na cabine, chegou a responder fornecendo dados como endereço e data de nascimento. Segundo o relato, freios e câmeras ficaram fora do alcance das ações remotas realizadas a partir da central multimídia.
Para apagar os faróis e acionar os limpadores, Hreszczuk conectou um computador à fiação do carro, simulando um módulo eletrônico já comprometido. Esse procedimento demonstra que, embora várias funções tenham sido controladas via software da central, comandos a componentes com interface direta ao barramento elétrico só foram obtidos com acesso físico à fiação.
A BYD reconheceu um “defeito de software” e informou que vai liberar uma atualização remota (OTA) após testes internos. A empresa ressaltou que o ataque exigiu acesso físico à picape e que está verificando se outros modelos da linha precisam da mesma correção.
Para a Fortify Labs, o problema não é exclusivo da BYD: qualquer central multimídia baseada em Android com proteção insuficiente pode apresentar vulnerabilidades semelhantes. O caso reforça a necessidade de avaliação de segurança em arquiteturas eletrônicas veiculares cada vez mais conectadas.